ForensicDbg

Gratis 👁 91

Depurador para Windows que investiga volcados de fallos y procesos activos, con inspección de memoria y un servidor MCP para asistentes de IA.

Acciones rápidas
🚀 Visiter ForensicDbg
ForensicDbg es un depurador moderno para Windows orientado al análisis de fallos difíciles de reproducir. Permite abrir volcados de memoria de procesos x86 y x64, examinar el estado del programa después de una excepción e investigar qué estaba ocurriendo cuando se produjo el incidente. Su propósito principal es ayudar a desarrolladores y equipos de mantenimiento a realizar depuración post mortem de forma más rápida y comprensible.

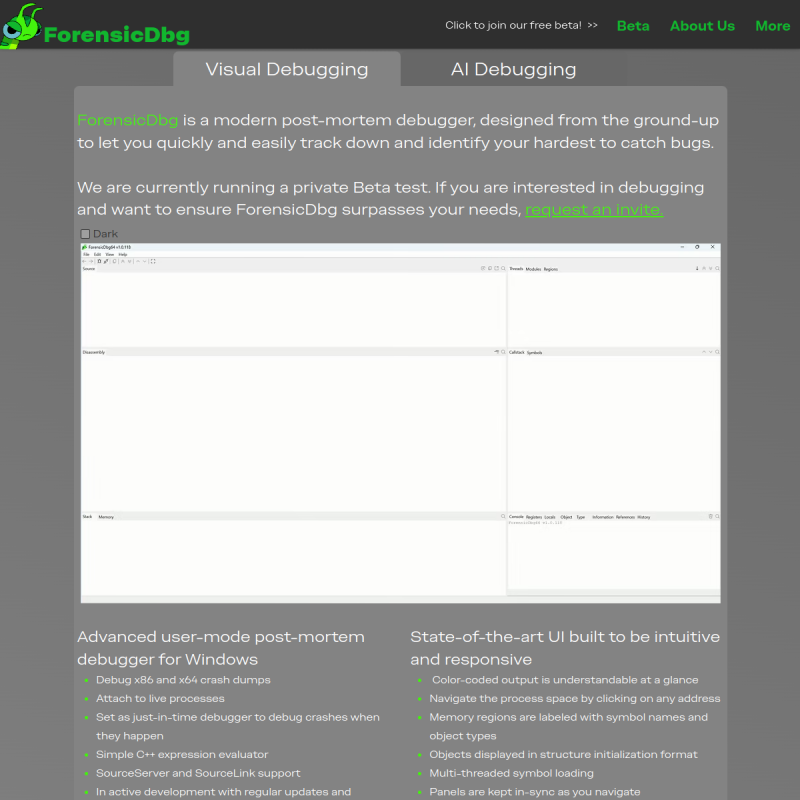
La aplicación reúne en una interfaz visual el código fuente, el desensamblado, los hilos de ejecución, las pilas de llamadas, los módulos cargados, las regiones de memoria, los registros y las variables locales. Los paneles se mantienen sincronizados durante la exploración, lo que permite pasar de una instrucción sospechosa a su contexto en el código y consultar valores relacionados sin perder la referencia del fallo.

Además de analizar archivos de volcado, ForensicDbg puede conectarse a un proceso que todavía está en ejecución. En ese caso, captura o explora su estado para facilitar una investigación similar a la de un dump. Esta opción resulta útil cuando el problema aparece de forma intermitente y un equipo quiere examinar hilos, memoria o variables en un momento concreto.

El depurador automatiza determinadas operaciones de investigación. , puede inferir tipos a partir del uso observado, seguir valores de registros dentro del desensamblado, comprobar la coherencia de las pilas de llamadas y reconstruir algunas regiones que faltan en determinados minidumps. También intenta identificar automáticamente el hilo, el marco y la instrucción relacionados con una excepción cuando dispone de los datos necesarios.

ForensicDbg incorpora soporte para símbolos y recursos de código mediante SourceServer y SourceLink. Estos mecanismos ayudan a relacionar binarios, nombres de funciones y líneas de código. Una investigación será más fiable cuando los símbolos correspondan a la versión exacta del ejecutable y cuando el archivo de volcado contenga información suficiente para reconstruir el estado del proceso.

Su principal particularidad en inteligencia artificial es un servidor MCP integrado. Este servidor ofrece herramientas de depuración a asistentes compatibles con el protocolo Model Context Protocol a través de comunicación stdio. En vez de enviar simplemente datos sin interpretar al modelo, el programa prepara y etiqueta información relevante para que la IA pueda analizarla con menos pasos y, según el fabricante, con menor consumo de tokens.

El manual citado en la ficha documenta configuraciones con Claude y Codex. También explica que el servidor MCP puede interoperar con otros clientes que utilicen stdio, aunque algunas guías, como las correspondientes a VS Code y Qwen Code, seguían marcadas como futuras en la documentación analizada. La existencia de MCP no garantiza por sí sola que cualquier asistente pueda controlar todas las funciones sin configuración.

Los casos de uso incluyen investigar excepciones de memoria, localizar la instrucción que provocó una caída, analizar un hilo bloqueado, comparar código fuente y desensamblado, examinar variables o comprender corrupción de memoria. La ayuda de IA puede acelerar las hipótesis, pero un desarrollador debe validar el diagnóstico: una inferencia razonable no es una prueba definitiva de la causa raíz.

La ficha indica que el producto estaba en beta privada mediante invitación, con compilaciones distribuidas a través de un servidor de Discord privado. Durante esa fase podía utilizarse sin registro, pero el editor anticipaba un sistema de licencias para versiones posteriores. Por tanto, no debe presentarse como una herramienta permanentemente gratuita y disponible para todos.

ForensicDbg se dirige a especialistas en C++, ingeniería de software y diagnóstico de aplicaciones nativas Windows. No es un editor de código general ni una solución de depuración para macOS o Linux en la documentación citada. Conviene comprobar su disponibilidad actual, requisitos del sistema, políticas sobre volcados que contienen información sensible y condiciones de licencia antes de integrarlo en un entorno profesional.
Descripción general

Comprendre ForensicDbg

¿Cómo se usa?

  1. Paso 1: Investigar una caída que no se reproduce
  2. Paso 2: Examinar un dump de una aplicación Windows
  3. Paso 3: Localizar instrucciones asociadas a una excepción
  4. Paso 4: Inspeccionar hilos y registros tras un fallo
  5. Paso 5: Buscar indicios de corrupción de memoria
  6. Paso 6: Comparar código fuente y ensamblador
  7. Paso 7: Asistir un diagnóstico mediante un agente MCP

Análisis detallado

ForensicDbg es un depurador moderno para Windows orientado al análisis de fallos difíciles de reproducir. Permite abrir volcados de memoria de procesos x86 y x64, examinar el estado del programa después de una excepción e investigar qué estaba ocurriendo cuando se produjo el incidente. Su propósito principal es ayudar a desarrolladores y equipos de mantenimiento a realizar depuración post mortem de forma más rápida y comprensible.

La aplicación reúne en una interfaz visual el código fuente, el desensamblado, los hilos de ejecución, las pilas de llamadas, los módulos cargados, las regiones de memoria, los registros y las variables locales. Los paneles se mantienen sincronizados durante la exploración, lo que permite pasar de una instrucción sospechosa a su contexto en el código y consultar valores relacionados sin perder la referencia del fallo.

Además de analizar archivos de volcado, ForensicDbg puede conectarse a un proceso que todavía está en ejecución. En ese caso, captura o explora su estado para facilitar una investigación similar a la de un dump. Esta opción resulta útil cuando el problema aparece de forma intermitente y un equipo quiere examinar hilos, memoria o variables en un momento concreto.

Capacités

Funciones, casos de uso e integraciones

Funciones y casos de uso

  • Apertura de crash dumps Windows x86 y x64
  • Conexión a procesos activos
  • Depuración Just-In-Time de excepciones
  • Inspección de hilos y pilas de llamadas
  • Vista sincronizada de código y desensamblado
  • Inspección de memoria, pila y registros
  • Visualización de objetos y variables locales
  • Análisis de módulos y símbolos
  • Integración con SourceServer y SourceLink
  • Inferencia de tipos en el análisis
  • Seguimiento de valores de registros
  • Validación de pilas de llamadas
  • Recuperación parcial de ciertos minidumps
  • Detección automática de contexto de excepción
  • Servidor MCP compatible con stdio
  • Evaluación de expresiones C++
  • Interfaz con tema claro y oscuro
  • Investigar una caída que no se reproduce
  • Examinar un dump de una aplicación Windows
  • Localizar instrucciones asociadas a una excepción
  • Inspeccionar hilos y registros tras un fallo
  • Buscar indicios de corrupción de memoria
  • Comparar código fuente y ensamblador
  • Asistir un diagnóstico mediante un agente MCP
  • Revisar el estado de un proceso en ejecución

Integraciones

  • Windows
  • MCP stdio
  • Claude
  • Codex
  • SourceServer
  • SourceLink
  • Símbolos PDB
Vista previa

Vistas previas

Conclusión

Precio, ventajas y limitaciones

Precios

  • : beta privada gratuita por invitación y sistema de licencias anunciado para una etapa posterior. Confirmar acceso actual.

👍 Ventajas

  • Análisis profundo de volcados Windows
  • Permite conectarse a procesos activos
  • Servidor MCP para análisis asistido por IA
  • Paneles sincronizados para investigar errores
  • Soporte de símbolos y vínculos al código fuente
  • Automatización de tareas de diagnóstico
  • Herramientas especializadas en C++ nativo

👎 Limitaciones

  • Beta privada y acceso mediante invitación en la fuente
  • Herramienta orientada a Windows
  • No cubre de forma general el modo kernel
  • Licencia futura mencionada por el editor
  • Las integraciones anunciadas pueden no estar disponibles
  • Los resultados de IA necesitan validación técnica
  • Los volcados pueden incluir datos sensibles
Preguntas y alternativas

Preguntas frecuentes y alternativas

FAQ

¿Para qué sirve ForensicDbg?▶

Para estudiar fallos de programas Windows, sus volcados y estados de ejecución.

¿Qué arquitecturas se admiten?▶

La ficha indica compatibilidad con dumps de Windows x86 y x64.

¿Cómo utiliza inteligencia artificial?▶

Expone funciones de depuración mediante un servidor MCP que puede consultar un asistente compatible.

¿Puede examinar un proceso en ejecución?▶

Sí, además del análisis post mortem, según la documentación recogida.

¿Con qué asistentes MCP se documentó el uso?▶

La ficha menciona Claude y Codex; otros clientes stdio requieren comprobar su compatibilidad.

¿Es gratuito?▶

La beta privada se ofrecía sin registro, pero se anunciaba un sistema de licencia futuro.

¿Funciona en Linux o macOS?▶

La herramienta descrita está orientada a depuración de aplicaciones Windows.

Alternativas

  • WinDbg
  • Visual Studio Debugger
  • x64dbg
  • Ghidra
Opiniones de usuarios

Opiniones sur ForensicDbg

Todavía no se han publicado opiniones.
Misma categoría

🏆 Top outils de la même catégorie

Une sélection d’outils proches de ForensicDbg, classés par popularité récente, signaux premium et activité.

Recomendaciones de IA

🔍 Herramientas similares

Écosystème ListoolAI

Alternativas & entités liées

Un seul hub pour comprendre où se place ForensicDbg : outils proches, catégorie, intentions de recherche et relations sémantiques.