ForensicDbg

Gratuit 👁 2

ForensicDbg est un débogueur post-mortem Windows avec interface visuelle et serveur MCP, conçu pour analyser les crash dumps et aider les outils IA à identifier les causes de bugs complexes.

ForensicDbg est un débogueur post-mortem moderne pour Windows conçu pour aider les développeurs à analyser rapidement les crashes difficiles à reproduire. Il prend en charge les crash dumps x86 et x64 et peut également s’attacher à un processus en cours d’exécution afin d’en capturer et explorer l’état.

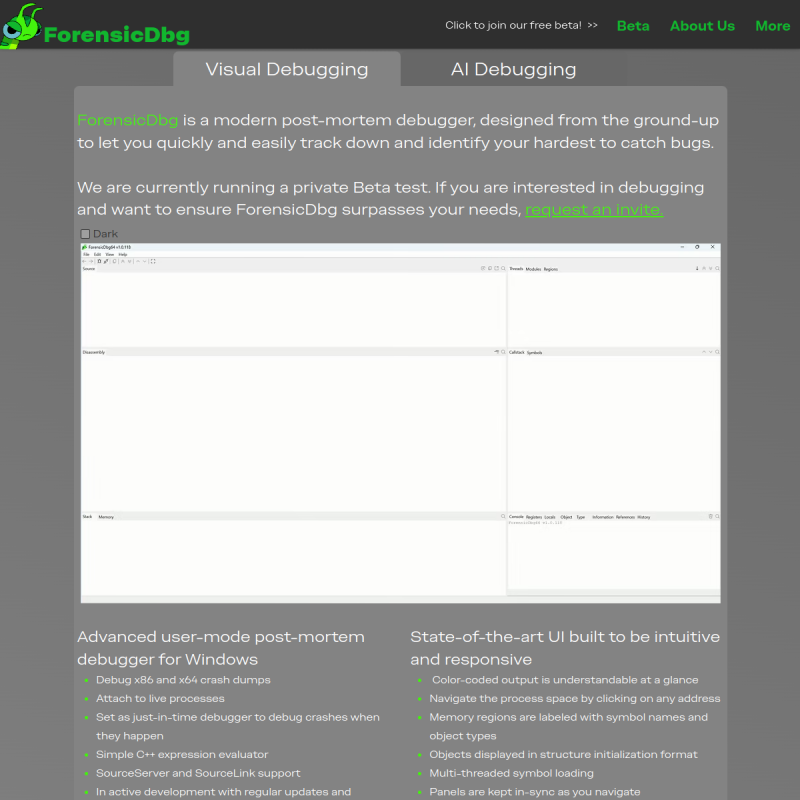
L’interface regroupe le code source, le désassemblage, les threads, la callstack, les modules, les régions mémoire, les symboles, les registres, les variables locales, les objets et les références. Les différents panneaux restent synchronisés pendant la navigation afin de faciliter la compréhension de l’état du programme au moment du crash.

ForensicDbg applique automatiquement plusieurs traitements d’analyse. Il peut notamment déduire des types à partir de leur utilisation, suivre les valeurs de registres dans le désassemblage, valider les callstacks et reconstruire certaines régions manquantes dans les mini-dumps. L’outil sélectionne aussi automatiquement le thread, la frame et l’instruction associés à l’exception lorsqu’ils peuvent être déterminés.

La dimension IA repose sur un serveur MCP fourni avec ForensicDbg. Ce serveur expose le moteur de débogage aux assistants et outils IA compatibles avec MCP via stdio. Les données sont préparées et étiquetées avant d’être transmises au modèle afin de limiter le travail d’interprétation du LLM, améliorer la qualité de l’analyse et réduire la consommation de tokens.

Le guide MCP officiel documente actuellement une configuration avec Claude et Codex. Le site indique également que l’interface MCP est conçue pour fonctionner avec les outils compatibles stdio MCP. Des sections VS Code et Qwen Code sont présentes mais encore indiquées comme « Coming soon » dans la documentation actuelle.

ForensicDbg est développé par Stern Look sous la direction de Loren McQuade. Le produit est en développement actif et reçoit régulièrement de nouvelles versions. Au 24 septembre 2026, la dernière version publique listée sur la page Releases est la 1.0.175.0 datée du 20 septembre 2026.

Le produit est actuellement distribué dans le cadre d’une bêta privée. L’accès se fait sur invitation et les builds de test sont proposés via un serveur Discord privé. La documentation indique que la bêta peut actuellement fonctionner avec toutes les fonctionnalités sans enregistrement, mais qu’un système de licence est prévu pour la suite.
Présentation

Comprendre ForensicDbg

Comment l’utiliser ?

  1. Demandez une invitation à la bêta sur le site officiel.
  2. Rejoignez le serveur Discord privé fourni aux testeurs.
  3. Téléchargez le build x64 ou x86 depuis le canal de releases.
  4. Installez ForensicDbg à partir du fichier MSI.
  5. Ouvrez un fichier DMP avec « File > Open Crash Dump » ou attachez-vous à un processus actif.
  6. Explorez les threads, la callstack, le code source, le désassemblage, la mémoire et les registres.
  7. Pour l’analyse IA, configurez le serveur ForensicDbg MCP dans un client compatible comme Claude ou Codex.

Analyse détaillée

ForensicDbg se distingue des débogueurs traditionnels par sa volonté de rendre l’analyse post-mortem plus visuelle et surtout plus exploitable par les assistants IA.

Plutôt que d’envoyer de grandes quantités de données brutes à un LLM, le serveur MCP interprète et étiquette une partie des informations avant transmission. Cette approche vise à améliorer la qualité des réponses tout en réduisant le nombre de tokens nécessaires à l’investigation.

Le produit cible principalement les développeurs Windows, équipes QA et ingénieurs chargés d’analyser des crashes difficiles à reproduire à partir de fichiers DMP ou d’instantanés de processus.

ForensicDbg reste toutefois un produit jeune : il est encore en bêta privée et son modèle commercial définitif n’est pas encore publié.

Capacités

Fonctionnalités, cas d’usage & intégrations

Fonctionnalités & cas d’usage

  • Analyse de crash dumps Windows x86 et x64.
  • Attachement à un processus actif et capture de son état.
  • Débogage Just-In-Time des crashes.
  • Serveur MCP dédié aux assistants et outils IA.
  • Navigation synchronisée entre code source, désassemblage, callstack et mémoire.
  • Inspection des threads, modules, régions mémoire, symboles, registres et variables locales.
  • Déduction automatique de types et interprétation des références mémoire.
  • Validation des callstacks et reconstruction de certaines régions manquantes des mini-dumps.
  • Évaluateur d’expressions C++.
  • Support SourceServer et SourceLink.
  • Comprendre pourquoi une application Windows s’est arrêtée brutalement.
  • Analyser un fichier DMP provenant d’un client ou d’un environnement de production.
  • Identifier automatiquement le thread et l’instruction responsables d’une exception.
  • Explorer la pile, la mémoire et les registres au moment d’un crash.
  • Analyser des problèmes de corruption mémoire.
  • Demander à Claude, Codex ou un autre client MCP compatible d’analyser un dump.
  • Réduire la quantité de données brutes envoyées à un LLM lors d’une investigation.

Intégrations

Intégrations ForensicDbg

  • MCP : serveur local utilisant la communication stdio.
  • Claude : configuration documentée dans le guide MCP.
  • Codex : configuration documentée dans le guide MCP.
  • SourceServer et SourceLink : chargement des sources associées aux symboles.
  • PDB Windows : exploitation des symboles pour enrichir l’analyse.

VS Code et Qwen Code figurent actuellement dans le guide MCP mais leurs sections sont encore indiquées comme « Coming soon ».

Aperçu

Aperçus visuels

Décision

Prix, avantages & limites

Tarification

Tarification ForensicDbg

  • Bêta privée : accès gratuit sur invitation.
  • Licence : le mécanisme de licence est déjà intégré au produit et la documentation indique qu’il deviendra nécessaire à l’avenir.
  • Tarification future : aucun prix public définitif n’a été identifié sur le site officiel au 24 septembre 2026.

👍 Avantages

  • Débogage post-mortem avancé des crash dumps Windows x86 et x64
  • Possibilité de s’attacher à un processus en cours d’exécution
  • Serveur MCP dédié à l’analyse automatisée des crashes avec des outils IA
  • Compatible avec les clients MCP utilisant la communication stdio
  • Données interprétées et étiquetées avant transmission au LLM afin de réduire le travail de l’IA
  • Interface visuelle avec navigation synchronisée entre source, désassemblage, pile et mémoire
  • Sélection automatique du thread, de la frame et de l’instruction à l’origine de l’exception
  • Support SourceServer et SourceLink
  • Évaluateur simple d’expressions C++
  • Développement actif avec mises à jour fréquentes

👎 Limites

  • Disponible actuellement uniquement en bêta privée sur invitation
  • Outil destiné à Windows et au débogage user-mode
  • Les builds de test sont actuellement distribués via un serveur Discord privé
  • Une licence est prévue pour les versions futures même si la bêta actuelle peut fonctionner sans enregistrement
  • Produit encore jeune avec des fonctionnalités susceptibles d’évoluer rapidement
  • VS Code et Qwen Code sont indiqués comme intégrations MCP à venir dans le guide actuel
Questions & alternatives

FAQ et alternatives

FAQ

À quoi sert ForensicDbg ?

ForensicDbg est un débogueur post-mortem Windows destiné à l’analyse de crash dumps et à l’identification des causes de bugs difficiles à reproduire.

ForensicDbg utilise-t-il l’IA ?

Oui, indirectement. Son serveur MCP permet à des outils IA compatibles d’accéder au moteur de débogage et à des données déjà interprétées.

ForensicDbg est-il gratuit ?

La bêta privée actuelle est proposée gratuitement sur invitation. La documentation indique qu’un système de licence sera utilisé à l’avenir.

Quels crash dumps sont pris en charge ?

Le site officiel indique la prise en charge des crash dumps Windows x86 et x64.

Peut-on analyser un processus actif ?

Oui. ForensicDbg peut s’attacher à un processus en cours d’exécution et capturer son état pour l’examiner.

Quels assistants IA sont compatibles avec ForensicDbg ?

Le guide MCP documente actuellement Claude et Codex. L’interface utilise MCP via stdio et peut donc fonctionner avec d’autres clients compatibles.

ForensicDbg fonctionne-t-il sur macOS ou Linux ?

Le produit est actuellement présenté comme un débogueur user-mode avancé pour Windows.

Alternatives

  • WinDbg
  • Visual Studio Debugger
  • x64dbg
  • Ghidra
  • IDA Pro
Avis utilisateurs

Avis sur ForensicDbg

Aucun avis publié pour le moment.
Même catégorie

🏆 Top outils de la même catégorie

Une sélection d’outils proches de ForensicDbg, classés par popularité récente, signaux premium et activité.

Recommandations IA

🔍 Outils similaires

Écosystème ListoolAI

Alternatives, comparatifs & entités liées

Un seul hub pour comprendre où se place ForensicDbg : outils proches, comparaisons, catégorie, intentions de recherche et relations sémantiques.

Comparer des outils IA